Deutsch
Bereitstellungsoptionen
Pulse läuft wahlweise als gehosteter Dienst oder als Appliance in Ihrem eigenen Netz. Diese Seite erklärt, was jede Variante von Ihrem Netz verlangt, damit Sie Ihrer IT- und Sicherheitsabteilung schon vor dem Installationstermin die passende Antwort geben können.
Entscheidend ist meist nicht, wo die Software läuft, sondern welche Seite die jeweilige Verbindung aufbaut. Genau darauf antwortet jedes Diagramm auf dieser Seite.
Pulse Cloud
Pulse Cloud ist der gehostete Dienst: Wir betreiben und aktualisieren die Anwendung, Sie warten keinen Server, und die mobile App funktioniert von überall. Eine kleine Komponente läuft dennoch bei Ihnen vor Ort, denn Ihre Maschinen werden ausschließlich aus Ihrem eigenen Netz heraus ausgelesen.
Ein Collector läuft in Ihrem eigenen Netz. Er liest Ihre Maschinen lokal aus und baut eine einzige Verbindung nach außen zu Pulse Cloud auf — in dieselbe Richtung wie die Appliance und aus demselben Grund. Er wird einmalig mit einem Code an Pulse gekoppelt, siehe Collector-Kopplung.
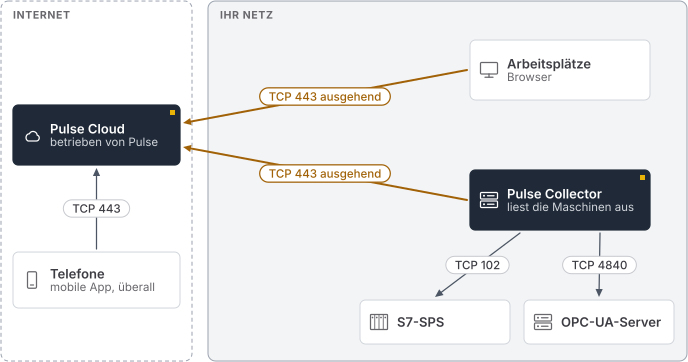
Daraus folgen zwei Dinge. In Ihr Produktionsnetz wird nie von außen hineingegriffen: Das Einzige, was mit Ihren Maschinen spricht, steht in Ihrem Netz und gehört Ihnen. Und weil die Verbindung zur Cloud von innen aufgebaut wird, ist zu keinem Zeitpunkt eine eingehende Freigabe nötig — dieselbe Eigenschaft, die die Appliance heute schon hat.
Pro Standort läuft ein Collector, und mehrere Standorte laufen in einer gemeinsamen Ansicht zusammen — genau das, was die Appliance nicht leisten kann.
Appliance im eigenen Netz
Die Appliance ist Pulse als einzelne virtuelle Maschine oder als Server, den Sie selbst betreiben. Sie liest die Maschinen von innen aus, und die Messwerte bleiben dort. Stehen Ihre Maschinen in einem eigenen Produktionsnetz, liest ein Pulse Collector sie dort aus und gibt die Messwerte an die Appliance weiter — siehe Getrennte IT- und OT-Netze.
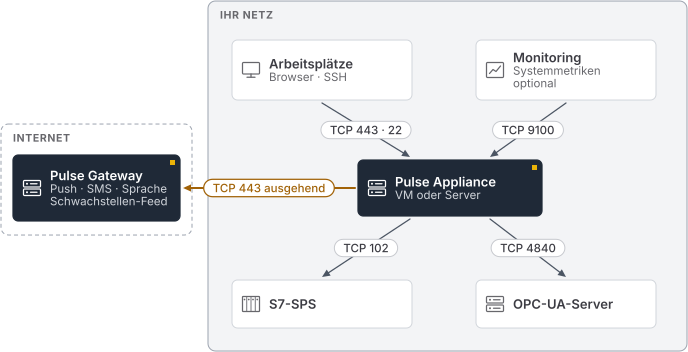
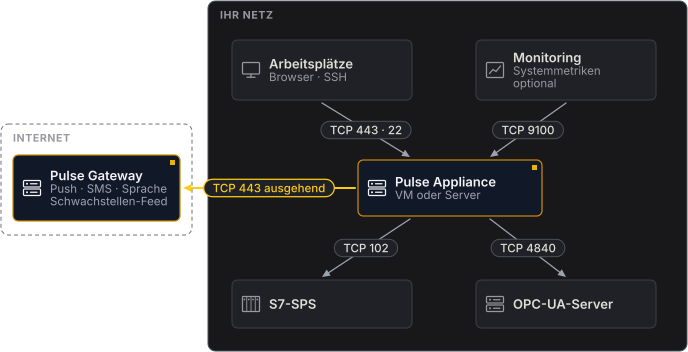
Aus Ihrem eigenen Netz zur Appliance hin brauchen Sie zwei Ports: 443 für die Weboberfläche und 22 für Administration und Dateiaustausch. Port 80 antwortet ausschließlich mit einer Weiterleitung auf 443. Die Systemmetriken der Appliance sind aus dem Netz nicht erreichbar; Pulse liest sie lokal unter http://localhost:9100/metrics, wenn Sie sie als Prometheus-Datenquelle anlegen.
Nach außen baut die Appliance eine einzige Verbindung zum Pulse Gateway auf Port 443 auf. Über sie laufen Push-Benachrichtigungen, SMS- und Sprachalarme sowie der Schwachstellen-Feed. Alarme und die Aktionen Bestätigen und Lösen kommen über dieselbe Verbindung zurück — deshalb ist dafür nie eine eingehende Freigabe nötig.
Sie können diese Verbindung auch vollständig sperren. Die Appliance meldet den Ausfall als Vorfall, überwacht weiter und alarmiert weiterhin per E-Mail und Webhook. Zusammen mit Ihrem eigenen Mailserver, der Offline-Lizenzierung und Updates von Wechselmedien ist ein vollständig abgekoppelter Betrieb damit eine unterstützte Betriebsart.
Getrennte IT- und OT-Netze
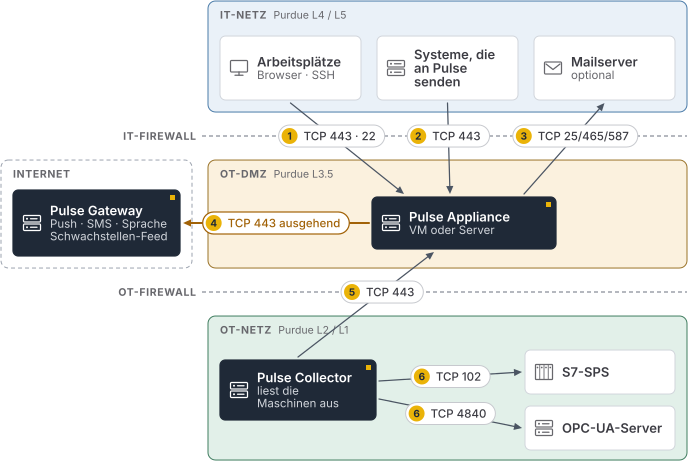
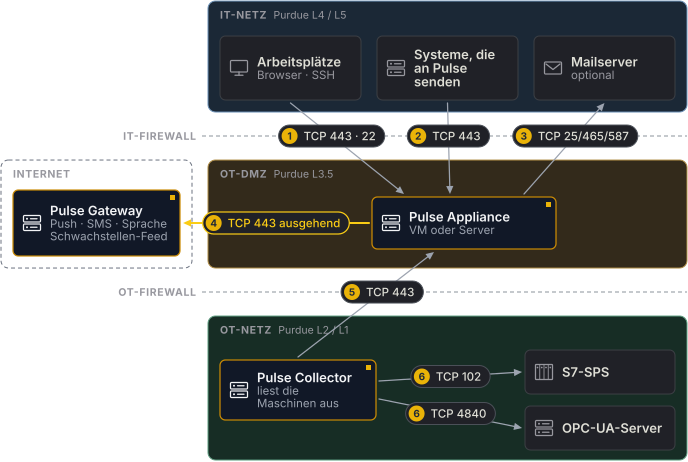
Wo Produktions- und Büronetz strikt getrennt sind, gehört die Appliance in die demilitarisierte Zone dazwischen, und ein Pulse Collector liest die Maschinen im Produktionsnetz aus. Der Collector baut eine einzige Verbindung hinauf zur Appliance auf, deshalb muss ins Produktionsnetz hinein nichts freigegeben werden.
Das entspricht der Struktur, die eine Sicherheitsprüfung erwartet. Arbeitet Ihre Prüfung mit Zonen und Conduits — dem Modell der IEC 62443 —, dann sind die drei Netzebenen unten die Zonen und die nummerierten Firewall-Regeln die Conduits dazwischen. Jede Regel gilt in eine Richtung und benennt genau einen Port, sodass sie einzeln geprüft werden kann. Pulse ist auf dieses Modell hin entworfen; zertifiziert nach der Norm ist es nicht, und die Tabelle unten beschreibt die Installation, sie ist keine Konformitätsaussage.
Die kleinere Alternative: eine Appliance in beiden Netzen
Wo die Trennung weniger strikt ist — ein einzelnes Werk, ein Team, keine DMZ, in die sich etwas stellen ließe — kann eine Appliance mit zwei Ethernet-Anschlüssen selbst in beiden Netzen hängen und die Maschinen direkt auslesen statt über einen Collector. Geben Sie ihr einen Anschluss im Büronetz und einen im Produktionsnetz; den zweiten richten Sie nach der Installation über den Bildschirm Network Configuration ein, beschrieben unter Netzwerk.
Pulse bietet am Anschluss zum Produktionsnetz weder die Weboberfläche noch SSH an. Nur der Anschluss im Büronetz antwortet auf 443 und 22 — im Produktionsnetz steht damit weiterhin keine administrative Schnittstelle, und Regel 1 unten beschreibt nach wie vor den einzigen Weg hinein.
Zwei Gründe sprechen dennoch für die Collector-Topologie: Sie ist die einzige Variante, die funktioniert, wenn zwischen beiden Netzen eine Firewall steht und kein Host beide verbinden darf, und sie ist die einzige, die mehrere Standorte in einer gemeinsamen Ansicht abdeckt.
Gegenüber einer Prüfung nach Zonen und Conduits ist sie außerdem die schwächere Antwort. Eine Appliance in beiden Netzen stellt einen Host in zwei Zonen; damit wird der Host selbst zum Conduit, und die Frage der Prüfung verschiebt sich von „welche Regeln verbinden diese Zonen" zu „was kann diese Maschine passieren". Was Pulse dazu sagen kann: Zwischen beiden Netzen wird nichts weitergeleitet, und der Anschluss zum Produktionsnetz antwortet auf keinem Port — weder Weboberfläche noch SSH. Der Conduit transportiert Messwerte in eine Richtung und bietet in die andere nichts an. Ob das akzeptabel ist, entscheidet die Prüfung; klären Sie es besser, bevor die Appliance eingebaut wird, als danach.
Notwendige Firewall-Regeln
| # | Von | Nach | Port | Wofür |
|---|---|---|---|---|
| 1 | Arbeitsplätze | Appliance | TCP 443 | Die Weboberfläche |
| 1 | Administration | Appliance | TCP 22 | Konsolenzugriff und Dateiaustausch |
| 2 | Systeme, die an Pulse senden | Appliance | TCP 443 | Trigger- und Heartbeat-Monitore |
| 3 | Appliance | Ihr Mailserver | TCP 25, 465 oder 587 | E-Mail-Alarme |
| 4 | Appliance | Pulse Gateway | TCP 443, ausgehend | Push, SMS, Sprache und der Schwachstellen-Feed |
| 5 | Pulse Collector | Appliance | TCP 443 | Weitergabe der Messwerte an die Appliance |
| 6 | Pulse Collector | S7-SPS | TCP 102 | Auslesen Ihrer Maschinen |
| 6 | Pulse Collector | OPC-UA-Server | TCP 4840 | Auslesen Ihrer Maschinen |
| Administration im OT-Netz | Pulse Collector | TCP 22 | (Optional) Konsolenzugriff und Dateiaustausch, nur solange SSH in der TUI eingeschaltet ist | |
| IT-Netz und DMZ | OT-Netz | — | Nichts. Ins Produktionsnetz hinein ist keine Verbindung nötig. | |
| Internet | Appliance | — | Nichts. Es ist keine eingehende Freigabe aus dem Internet nötig. |
Jede Regel gilt nur in eine Richtung. Auf die letzten beiden Zeilen kommt es bei einer Sicherheitsprüfung meist an.
Auf welchem Port Ihre OPC-UA-Server lauschen, haben Sie selbst festgelegt; 4840 ist der übliche Standard. S7 nutzt seinen Standardport und ist nicht konfigurierbar — siehe Siemens S7 und OPC UA.
Wenn etwas an Pulse sendet
Trigger-Monitore und Heartbeat-Monitore arbeiten umgekehrt zu den Monitoren, die Pulse ausliest: Das sendende System baut die Verbindung auf und schickt seine Daten an Port 443 der Appliance. Zeile 2 deckt Sender im IT-Netz ab. Ein Sender im Produktionsnetz braucht eine eigene Regel — Produktionsnetz zur Appliance, TCP 443.
Die meisten Standorte vermeiden diese Regel, indem sie solche Sender dorthin stellen, wo die Appliance ohnehin schon steht: in die DMZ oder ins IT-Netz. Muss ein Sender im Produktionsnetz bleiben, beschränken Sie die Regel auf diesen einen Host und diesen einen Port.
Was Ihr Netz verlässt
Mit der Appliance bleiben die Überwachungsdaten vor Ort. Ihre Messwerte, die Konfiguration Ihrer Monitore und Ihre Tags werden nirgendwohin übertragen. Was das Netz verlässt, beschränkt sich auf den Alarmierungsweg — und ein Alarm muss benennen, worum es geht, also reisen Namen mit:
| Verlässt das Netz | Enthält |
|---|---|
| Push-Benachrichtigung | Titel und Text des Vorfalls, die den Vorfall und den auslösenden Monitor benennen, seinen Schweregrad, einen Link zurück auf den Vorfall in Ihrer Appliance sowie die Kennung des zu benachrichtigenden Geräts |
| SMS und Sprachanrufe | Rufnummer der Empfängerin und den Nachrichtentext |
| Nur, wenn kein eigener Mailserver hinterlegt ist. Hinterlegen Sie einen unter Einstellungen, versendet die Appliance direkt | |
| Schwachstellenabgleich | Bestellnummer und Firmware-Version eines Geräts, damit Sicherheitshinweise dazu zugeordnet werden können |
| Geteilte Berichte | Vor dem Versand verschlüsselt und verschlüsselt gespeichert. Nur das Passwort der Empfängerin öffnet den Bericht, und dieses Passwort steht in derselben E-Mail wie der Link |
Mobilgeräte außerhalb des Standorts
Eine Appliance in Ihrem Netz ist aus dem Mobilfunknetz nicht erreichbar. Das wiegt weniger schwer, als es zunächst klingt, denn alarmiert zu werden und zu reagieren setzt das nicht voraus.
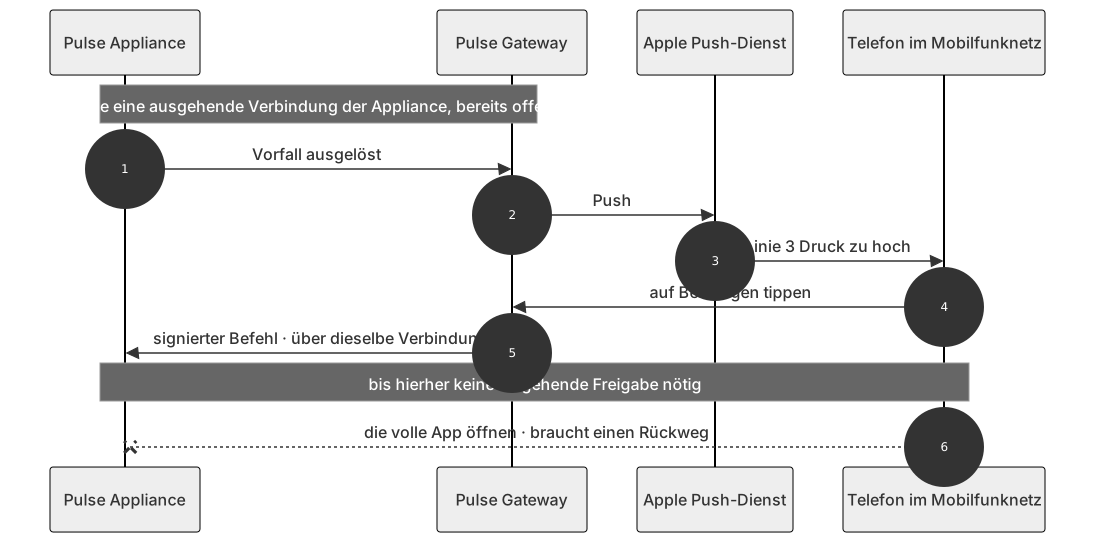
Benachrichtigungen erreichen ein Telefon überall, weil die Appliance sie über die bereits von ihr aufgebaute Verbindung hinausschickt. Auch das Bestätigen und Lösen eines Vorfalls direkt aus der Benachrichtigung funktioniert überall — ohne dass das Telefon Ihr Netz überhaupt erreicht.
Die Ausnahme ist das Öffnen der vollständigen App: Sie lädt die Pulse-Oberfläche von Ihrer Appliance, das Telefon braucht dafür also einen Weg dorthin. Drei übliche Antworten, in der Reihenfolge, in der sich die meisten Standorte entscheiden:
- Die Trennung akzeptieren. Ihre Rufbereitschaft wird überall alarmiert und kann den Vorfall sofort übernehmen; untersucht wird später im Firmennetz.
- Ihr vorhandenes Mobilgerätemanagement nutzen, um der App eine VPN-Verbindung mitzugeben.
- Die Weboberfläche über Ihren eigenen Reverse Proxy veröffentlichen, mit Ihrem Zertifikat und Ihrer Authentifizierung davor.
Wie Sie die App auf Ihren Server zeigen lassen, steht unter Einrichtung & Kopplung.
Weiterführend
- Collector-Kopplung — einen Collector mit der Appliance verbinden, bei der er sich meldet
- Collector-Status — was der Bildschirm eines Collectors zeigt, wenn er die Appliance nicht erreicht
- Installation — die Appliance installieren, wenn Sie sich für diesen Weg entschieden haben
- Netzwerk — der Appliance eine feste Adresse geben
- TLS-Zertifikate — das Zertifikat, das die Weboberfläche vorzeigt
- Systemupdates — aktualisieren ohne Internetverbindung